1001Güzel Söz
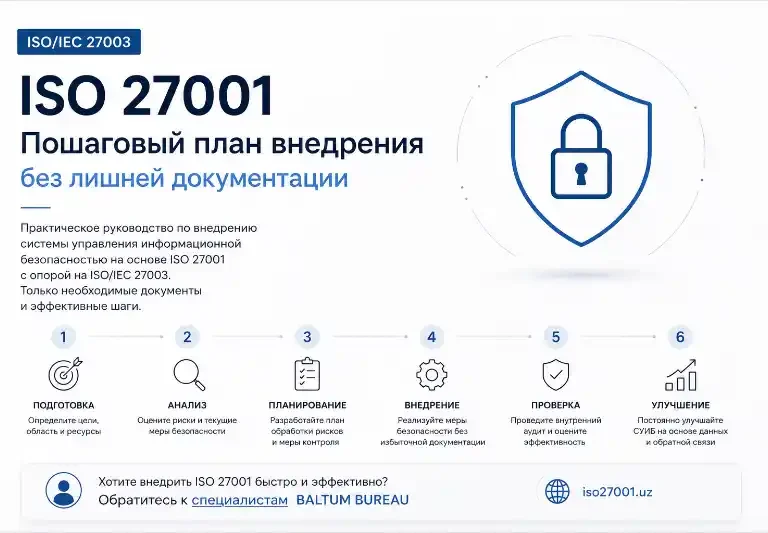
Внедрение системы менеджмента информационной безопасности часто представляют как создание десятков политик, инструкций, журналов и регламентов. В результате компания получает внушительную папку документов, но сотрудники продолжают работать по-старому. ISO/IEC 27001 предполагает другой подход: система должна помогать …